Agentic AI时代的基础设施访问控制
概述
随着 Agentic AI(具备自主推理和工具调用能力的AI代理)从实验环境走向生产,其在基础设施中的角色正发生根本性变化。传统的身份与访问管理(IAM)模型主要围绕可预测的人类用户访问模式设计,而AI代理的运行方式则大不相同。它们能够动态、不可预测地跨服务、数据库、API及各类内部系统执行操作。这带来了一个严峻的安全与运维挑战:如何在授予AI代理必要访问权限的同时,确保其行为可控、可审计且最小化风险?本文将探讨这一新范式下的核心挑战,并介绍以jit-access和dynamic-secrets为核心的现代解决方案,如zero-trust访问代理,如何帮助SRE团队安全地规模化部署Agentic工作负载。
核心概念
要应对Agentic AI的访问控制挑战,首先需要理解几个关键概念及其与传统模式的区别。
Agentic AI 身份
与人类用户或静态服务账户不同,AI代理的身份具有动态性和短暂性。一个代理可能会为了执行不同的任务(如故障排查、数据查询)而需要不同的访问权限,且每次会话可能涉及不同的操作组合。因此,不能为其分配一个固定的、长期的静态角色,而需要为其每次运行或任务会话创建一个独特的、临时的身份。
即时访问(JIT Access)
这是应对动态身份的核心原则。权限不应在部署时静态分配并长期保留,而应在访问发生时,根据其身份、任务意图和实时上下文进行动态授予。对于AI代理,这意味着:
- 按需授予权限:仅在需要执行特定任务(如读取特定日志、查询特定数据库)时,才授予对应的访问权限。
- 最小持续时间:权限的有效期仅限于当前会话或任务所需的时间段。任务完成后,会话账户和权限应立即撤销。
- 最小权限原则:严格限制代理可执行的操作,例如,故障排查代理可能被授予只读权限,而不能执行写入操作。
动态凭证注入
为了解决静态凭证(如SSH密钥、数据库密码)泄露、轮换困难和难以审计的问题,现代解决方案采用了凭证抽象化和动态生成。
- 凭证注入:AI代理本身无需知晓或存储任何敏感凭证。当它需要访问一个受保护的资源(如数据库)时,安全访问代理(如boundary)会在会话建立时,将必要的凭证直接注入到会话连接中。代理仅与安全代理通信,凭证对其完全透明。
- 动态凭证:更进一步,可以与vault等密钥管理工具集成,为每个会话实时生成短暂、一次性的凭证。例如,为一次数据库查询生成一个几分钟后自动过期的临时用户密码。即使凭证被截获,也无法被再次使用。
会话感知控制平面
传统的网络或应用层网关通常不足以处理Agentic工作负载的细粒度访问需求。一个强大的控制平面(如boundary)工作在连接/会话层:
- 身份感知代理:所有来自AI代理的连接请求都必须通过该代理。代理在建立连接前,会首先验证AI代理的身份。
- 策略执行点:基于验证通过的身份、其所属的组/角色以及预定义的策略,代理实时决定是否允许建立到目标资源的会话。
- 网络抽象:AI代理无法直接发现或访问底层网络,所有访问都通过代理进行,从而有效限制了攻击面。
实践:以 Boundary + Vault 为例的 Agentic AI 安全访问
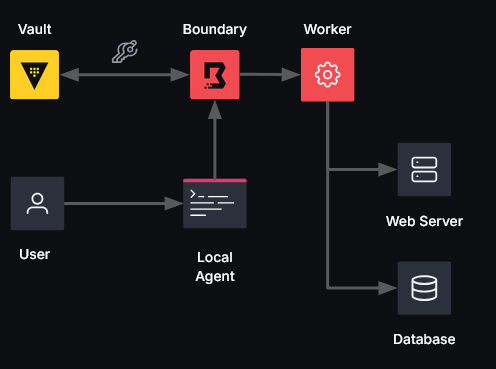
下图展示了如何使用boundary与vault结合,为AI代理提供安全、可审计的生产环境访问流程:
具体步骤如下:
- 认证与身份分配:AI代理(或代表其操作的用户会话)向boundary进行认证。Boundary为其创建一个唯一的、临时的代理账户(如示例中的
acfaria-codex-agent-20260515t175636z),并关联到预先配置的角色和策略。 - 授权与会话建立:代理请求连接到一个特定的目标(如Web服务器
demo-web-server-target)。boundary根据策略验证其是否被授权访问该目标。通过后,Boundary作为代理在用户/代理与目标之间建立一个加密的安全通道(会话)。 - 凭证注入:在会话建立的同时,boundary根据需要,自动从vault中检索或直接注入所需的动态凭证。例如,连接数据库时,会使用为该次会话专门生成的临时数据库账户密码,而该凭证对AI代理本身是不可见的。
- 操作与监控:AI代理通过这个安全的会话执行其诊断和修复操作(如检查服务状态、修改配置文件)。所有操作命令和输出都经过Boundary的代理通道,因此可以被完全记录。
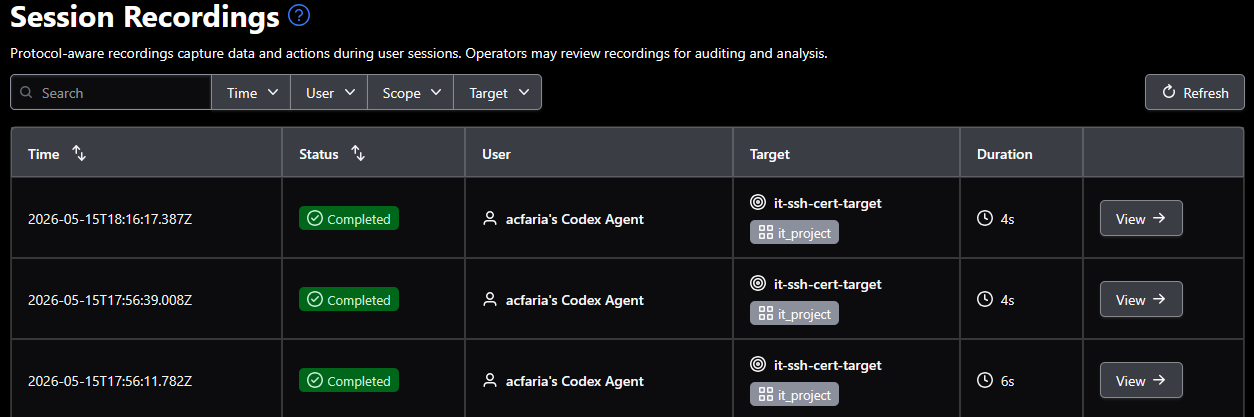
- 会话录制与审计:boundary支持会话录制功能。对于SSH等交互式访问,可以录制整个会话的文本记录(如下图所示),便于事后审查和合规分析。
- 即时撤销:一旦诊断或修复任务完成,该会话及其对应的临时账户和凭证即被废弃或销毁。执行修复步骤时,可能会创建一个全新的会话账户,确保每次操作都基于明确的意图和最小的权限范围。
SRE 要点
将Agentic AI的访问控制纳入SRE实践,需要关注以下几个方面:
与可靠性、可观测性及事件响应的关联
- 增强事件响应能力:如示例所示,AI代理可以安全地参与到事故诊断和初步修复中,极大地加速MTTR(平均修复时间)。关键在于,其所有操作都在严格的访问控制和监控下进行,避免了因代理错误或被入侵而导致更大范围的故障。
- 深度可观测性:通过boundary的集中式会话日志和录制,SRE团队可以获得前所未有的、细粒度的、与身份关联的操作可观测性。这不仅包括“谁在什么时间访问了什么”,还包括“具体执行了哪些命令”,为故障根因分析和安全调查提供了黄金数据。
- SLI/SLO/SLA的新维度:在Agentic场景下,可以考虑将“AI代理执行任务的成功率”、“平均任务执行时长”或“代理引发的误操作次数”等作为新的服务等级指标(SLI),用于衡量AI辅助运维的可靠性与效率,并据此设定相关的内部目标(SLO)。
最佳实践与常见反模式
-
最佳实践:
- 强制实施零信任:永不默认信任任何AI代理,无论其来自内部网络何处。必须经过强认证和实时授权。
- 采用最小权限与即时访问:为AI代理配置最严格的角色和策略,并始终使用JIT访问模式。拒绝授予任何长期的、宽泛的权限。
- 优先使用动态凭证:通过vault集成,将静态凭证的使用降至最低。对于必须使用的静态凭证,也应通过代理注入,使其远离代理代码和操作者。
- 建立完整的审计链:确保所有代理活动都与其操作者的身份、具体任务意图以及批准策略相关联,形成可追溯的审计记录。
- 将代理会话监控纳入运维监控体系:在现有的监控和告警系统中,加入对异常代理会话活动(如非预期时间访问、高频错误尝试)的监控。
-
常见反模式:
- 使用长期静态凭证:为AI代理配置固定的SSH密钥或数据库密码,并允许其持久化存储。这是最大的安全隐患之一。
- 过度授权:为了图方便,给AI代理授予其“可能需要”的所有权限,严重违反最小权限原则。
- 缺乏会话隔离和记录:允许代理直接以运维人员的身份执行操作,导致无法区分人与机器的行为,审计线索中断。
- “部署即忘记”的安全配置:在部署时配置一次权限后就不再更新,忽略了策略的动态调整和定期审查。
相关指标
除了传统的可用性指标,管理Agentic AI访问时,可关注以下SRE相关指标:
- 访问授权失败率:AI代理因权限不足导致任务失败的频率,可用于评估策略是否过于严格或不合理。
- 动态凭证生成成功率:与vault集成时,凭证生成/检索的成功率与延迟。
- 平均会话持续时间:反映了AI代理任务的平均执行时长。
- 异常会话比例:被标记为可疑或触发告警的会话所占比例,是安全风险的直接指标。
通过采纳上述原则和实践,SRE团队能够构建一个既支持Agentic AI高效运作,又确保基础设施安全可控的现代化访问管理框架,真正实现规模化、生产级的AI赋能运维。